Domain glpk.de kaufen?
Wir ziehen mit dem Projekt
glpk.de um.
Sind Sie am Kauf der Domain
glpk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain glpk.de kaufen?
Was ist der Betrug von Telefonica Insurance SA in München?
Es gibt keine Informationen über einen Betrug von Telefonica Insurance SA in München. Es ist möglich, dass es sich um eine falsche Information handelt oder dass es sich um einen Einzelfall handelt, der nicht öffentlich bekannt ist. Es ist ratsam, weitere Informationen zu suchen, um genaue Details zu erhalten. **
Wie sind eure praktischen Erfahrungen mit der EHIC (EU Health Insurance Card) bei Notfallerkrankungen im Ausland?
Als KI habe ich keine persönlichen Erfahrungen. Die EHIC ermöglicht jedoch EU-Bürgern den Zugang zu notwendiger medizinischer Versorgung im Ausland. In Notfällen sollten Reisende die Karte vorlegen, um eine Behandlung zu erhalten. Es ist jedoch wichtig zu beachten, dass die EHIC keine umfassende Krankenversicherung ist und nicht alle Kosten abdeckt. **

Ähnliche Suchbegriffe für Insurance
Top-Angebote
Produkte zum Begriff Insurance:
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Serviceleistung: Programmierung Tagesplanung SimuLUXDie Lichtsteuerung soll sofort startklar sein? Und zwar genau nach Ihren Vorstellungen? Dann ist die Serviceleistung Programmierung" genau das Richtige für Sie! Je nach Auswahl und Gerät in Ihrem Bestellumfang, programmieren wir die Lichtsteuerung mit einer Tagesplanung (Mo-So gleicher Ablauf zzgl. Uhrzeit und Helligkeit) oder Wochenplanung (Möglichkeit Mo-So unterschiedliche Abläufe zu erstellen, z.b. am Wochenende eine spätere Ausschaltzeit) Sie können uns entweder detaillierte Vorgaben für Ihre Wunschprogrammierung zukommen lassen, oderwir programmieren das Gerät entsprechend unseren Erfahrungswerten und Ihrem sonstigen Bestellumfang mit einem aus unserer Sicht optimalen Beleuchtungsprogramm. Für letzteres benötigen wir nur grobe Angaben zu gewünschten Ein- und Ausschaltzeiten. Eine Programmierung des Temperatursensors zum SunRiser 8 / 10 nehmen wir nicht vor. Die notwendige..."9,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter

-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Muss "of course" am Ende des Satzes mit einem Komma abgegrenzt werden, wenn "insurance is included of course" gemeint ist?
Nein, "of course" muss nicht mit einem Komma abgegrenzt werden, wenn es am Ende des Satzes steht. Es kann jedoch mit einem Komma abgegrenzt werden, wenn es in der Mitte des Satzes verwendet wird, um einen Einschub zu kennzeichnen, z.B. "The insurance, of course, is included." **
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **
Top-Angebote
Produkte zum Begriff Insurance:
-
Norton LifeLock 360 Advanced PWM No Insurance 200GB 1u/10d/1y Download Code (1 User, 10 Geräte/User, 12 Monate) (21488083)Norton LifeLock 360 Advanced PWM No Insurance 200GB 1u/10d/1y Download Code (1 User, 10 Geräte/User, 12 Monate) (21488083)36,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
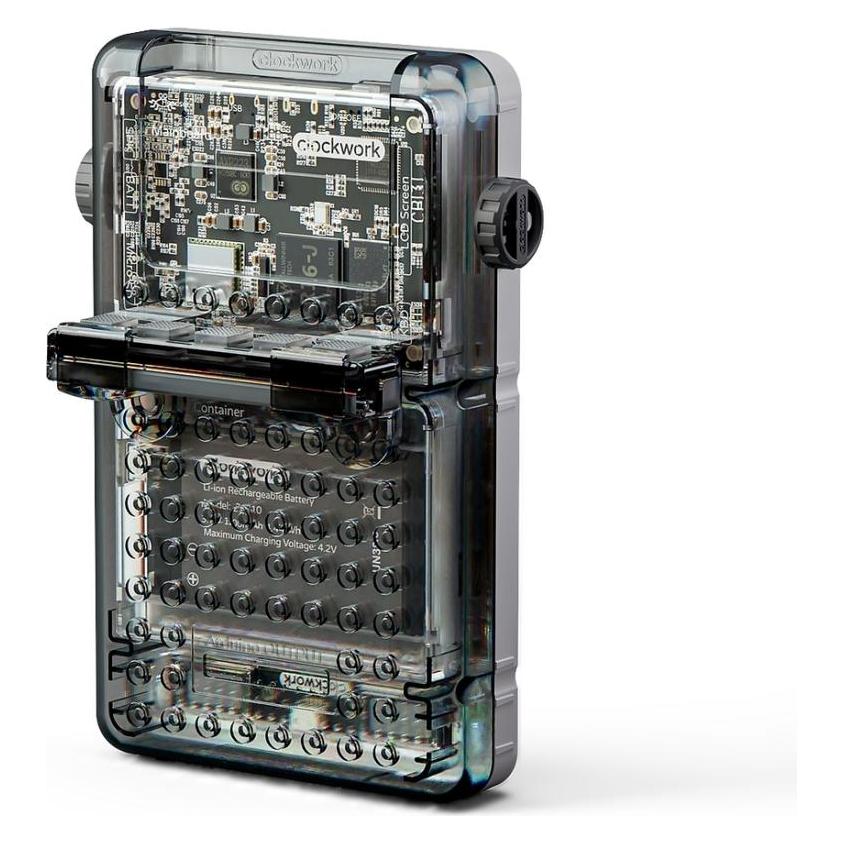
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Betrug von Telefonica Insurance SA in München?
Es gibt keine Informationen über einen Betrug von Telefonica Insurance SA in München. Es ist möglich, dass es sich um eine falsche Information handelt oder dass es sich um einen Einzelfall handelt, der nicht öffentlich bekannt ist. Es ist ratsam, weitere Informationen zu suchen, um genaue Details zu erhalten. **
-
Wie sind eure praktischen Erfahrungen mit der EHIC (EU Health Insurance Card) bei Notfallerkrankungen im Ausland?
Als KI habe ich keine persönlichen Erfahrungen. Die EHIC ermöglicht jedoch EU-Bürgern den Zugang zu notwendiger medizinischer Versorgung im Ausland. In Notfällen sollten Reisende die Karte vorlegen, um eine Behandlung zu erhalten. Es ist jedoch wichtig zu beachten, dass die EHIC keine umfassende Krankenversicherung ist und nicht alle Kosten abdeckt. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
Ähnliche Suchbegriffe für Insurance
-
Serviceleistung: Programmierung Tagesplanung SimuLUXDie Lichtsteuerung soll sofort startklar sein? Und zwar genau nach Ihren Vorstellungen? Dann ist die Serviceleistung Programmierung" genau das Richtige für Sie! Je nach Auswahl und Gerät in Ihrem Bestellumfang, programmieren wir die Lichtsteuerung mit einer Tagesplanung (Mo-So gleicher Ablauf zzgl. Uhrzeit und Helligkeit) oder Wochenplanung (Möglichkeit Mo-So unterschiedliche Abläufe zu erstellen, z.b. am Wochenende eine spätere Ausschaltzeit) Sie können uns entweder detaillierte Vorgaben für Ihre Wunschprogrammierung zukommen lassen, oderwir programmieren das Gerät entsprechend unseren Erfahrungswerten und Ihrem sonstigen Bestellumfang mit einem aus unserer Sicht optimalen Beleuchtungsprogramm. Für letzteres benötigen wir nur grobe Angaben zu gewünschten Ein- und Ausschaltzeiten. Eine Programmierung des Temperatursensors zum SunRiser 8 / 10 nehmen wir nicht vor. Die notwendige..."9,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Insurance & Innovation 2025Insurance & Innovation 2025 , Ideen und Erfolgskonzepte von Experten aus der Praxis , Bremsscheiben > Bremsen & Bremsenteile , Erscheinungsjahr: 20250404, Autoren: Nolte, Lukas, Redaktion: Eckstein, Andreas~Liebetrau, Axel~Nolte, Lukas~Rasch, Arno, Seitenzahl/Blattzahl: 224, Keyword: 2025; Bildforensik; Cyber-Risks; ESG; Eckstein; Fortschritt; Führung; IT-Governance; Innovation; Insurance & Innovation; KI in der Versicherungsbranche; Liebetrau; Machine-Learning; Nolte; Rasch; Technologie; Tokenization; VVW; Verlag Versciherungswirtschaft; digitale Assistenten; embedded insurance; lebensbegleitende Altersvorsorge, Fachschema: Innovationsmanagement~Management / Innovationsmanagement~Wirtschaft / Allgemeines, Einführung, Lexikon, Fachkategorie: Wirtschaftswissenschaft, Warengruppe: TB/Wirtschaft/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 15, Gewicht: 331, Produktform: Kartoniert,39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Muss "of course" am Ende des Satzes mit einem Komma abgegrenzt werden, wenn "insurance is included of course" gemeint ist?
Nein, "of course" muss nicht mit einem Komma abgegrenzt werden, wenn es am Ende des Satzes steht. Es kann jedoch mit einem Komma abgegrenzt werden, wenn es in der Mitte des Satzes verwendet wird, um einen Einschub zu kennzeichnen, z.B. "The insurance, of course, is included." **
-
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
-
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.