Domain glpk.de kaufen?
Wir ziehen mit dem Projekt
glpk.de um.
Sind Sie am Kauf der Domain
glpk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain glpk.de kaufen?
Was sind die wichtigsten Anforderungen der WCAG (Web Content Accessibility Guidelines) für barrierefreie Websites?
Die WCAG fordern, dass Websites für Menschen mit Behinderungen zugänglich sind, indem sie klare und verständliche Inhalte bereitstellen, alternative Texte für Bilder verwenden und eine einfache Navigation ermöglichen. Außerdem müssen Websites so gestaltet sein, dass sie mit Hilfstechnologien wie Screenreadern kompatibel sind und eine konsistente Struktur aufweisen, um die Benutzererfahrung zu verbessern. Es ist wichtig, dass Websites regelmäßig überprüft und aktualisiert werden, um sicherzustellen, dass sie den Standards der WCAG entsprechen. **
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **

Ähnliche Suchbegriffe für Guidelines
Top-Angebote
Produkte zum Begriff Guidelines:
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Serviceleistung: Programmierung Tagesplanung SimuLUXDie Lichtsteuerung soll sofort startklar sein? Und zwar genau nach Ihren Vorstellungen? Dann ist die Serviceleistung Programmierung" genau das Richtige für Sie! Je nach Auswahl und Gerät in Ihrem Bestellumfang, programmieren wir die Lichtsteuerung mit einer Tagesplanung (Mo-So gleicher Ablauf zzgl. Uhrzeit und Helligkeit) oder Wochenplanung (Möglichkeit Mo-So unterschiedliche Abläufe zu erstellen, z.b. am Wochenende eine spätere Ausschaltzeit) Sie können uns entweder detaillierte Vorgaben für Ihre Wunschprogrammierung zukommen lassen, oderwir programmieren das Gerät entsprechend unseren Erfahrungswerten und Ihrem sonstigen Bestellumfang mit einem aus unserer Sicht optimalen Beleuchtungsprogramm. Für letzteres benötigen wir nur grobe Angaben zu gewünschten Ein- und Ausschaltzeiten. Eine Programmierung des Temperatursensors zum SunRiser 8 / 10 nehmen wir nicht vor. Die notwendige..."9,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter

-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Was sind die wichtigsten Richtlinien, um die Barrierefreiheit von Webinhalten gemäß WCAG (Web Content Accessibility Guidelines) sicherzustellen?
Die wichtigsten Richtlinien zur Sicherstellung der Barrierefreiheit von Webinhalten gemäß WCAG sind die Verwendung von alternativem Text für Bilder, die Bereitstellung von Untertiteln für Videos und die Gewährleistung einer klaren und einfachen Navigation auf der Website. Es ist auch wichtig, Kontraste zu verwenden, um Text leicht lesbar zu machen und die Verwendung von Tastatursteuerung zu ermöglichen. Letztendlich sollte die Website regelmäßig auf Barrierefreiheit überprüft und optimiert werden. **
-
"Welche Standards muss man beachten, um eine barrierefreie Webseite gemäß den WCAG (Web Content Accessibility Guidelines) zu erstellen?"
Man muss die Richtlinien der WCAG befolgen, um sicherzustellen, dass die Webseite für Menschen mit Behinderungen zugänglich ist. Dazu gehören unter anderem die Verwendung von alternativem Text für Bilder, eine klare und verständliche Struktur sowie die Möglichkeit zur Navigation ohne Maus. Außerdem müssen Farben und Kontraste so gewählt werden, dass sie für alle Nutzer gut erkennbar sind. **
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **
Top-Angebote
Produkte zum Begriff Guidelines:
-
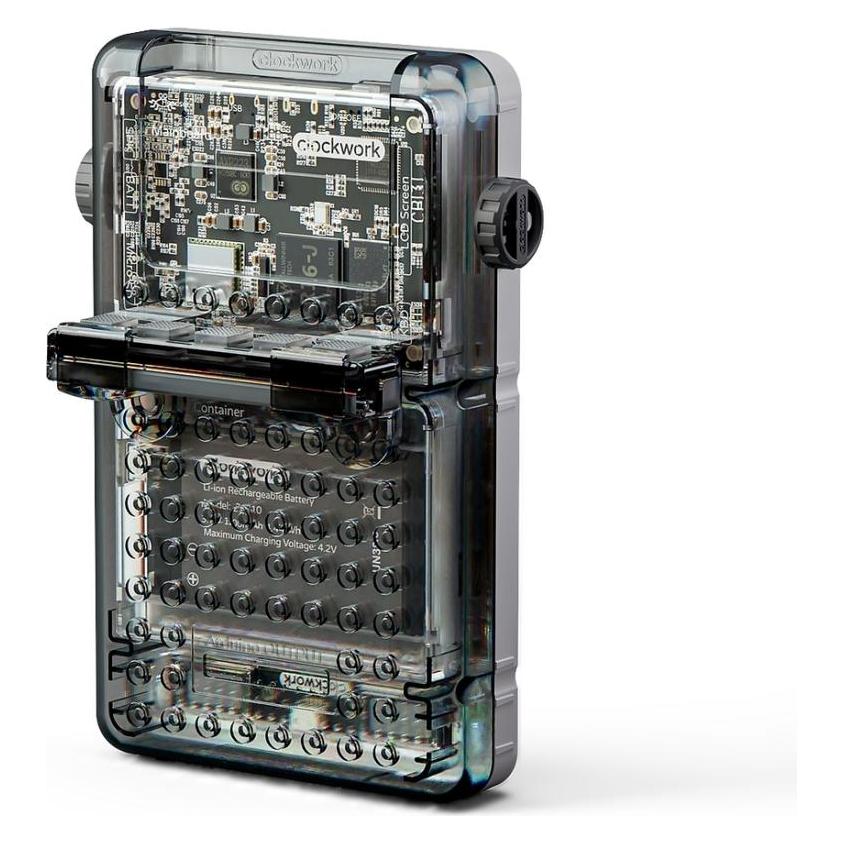
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Anforderungen der WCAG (Web Content Accessibility Guidelines) für barrierefreie Websites?
Die WCAG fordern, dass Websites für Menschen mit Behinderungen zugänglich sind, indem sie klare und verständliche Inhalte bereitstellen, alternative Texte für Bilder verwenden und eine einfache Navigation ermöglichen. Außerdem müssen Websites so gestaltet sein, dass sie mit Hilfstechnologien wie Screenreadern kompatibel sind und eine konsistente Struktur aufweisen, um die Benutzererfahrung zu verbessern. Es ist wichtig, dass Websites regelmäßig überprüft und aktualisiert werden, um sicherzustellen, dass sie den Standards der WCAG entsprechen. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
Ähnliche Suchbegriffe für Guidelines
-
Serviceleistung: Programmierung Tagesplanung SimuLUXDie Lichtsteuerung soll sofort startklar sein? Und zwar genau nach Ihren Vorstellungen? Dann ist die Serviceleistung Programmierung" genau das Richtige für Sie! Je nach Auswahl und Gerät in Ihrem Bestellumfang, programmieren wir die Lichtsteuerung mit einer Tagesplanung (Mo-So gleicher Ablauf zzgl. Uhrzeit und Helligkeit) oder Wochenplanung (Möglichkeit Mo-So unterschiedliche Abläufe zu erstellen, z.b. am Wochenende eine spätere Ausschaltzeit) Sie können uns entweder detaillierte Vorgaben für Ihre Wunschprogrammierung zukommen lassen, oderwir programmieren das Gerät entsprechend unseren Erfahrungswerten und Ihrem sonstigen Bestellumfang mit einem aus unserer Sicht optimalen Beleuchtungsprogramm. Für letzteres benötigen wir nur grobe Angaben zu gewünschten Ein- und Ausschaltzeiten. Eine Programmierung des Temperatursensors zum SunRiser 8 / 10 nehmen wir nicht vor. Die notwendige..."9,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
ACSM's Guidelines for Exercise Testing and PrescriptionACSM's Guidelines for Exercise Testing and Prescription , Get scientifically based, evidence-informed standards that prepare you for success — from the source you trust! ACSM’s Guidelines for Exercise Testing and Prescription, 12th Edition , from the prestigious American College of Sports Medicine, provides authoritative, succinct summaries of recommended procedures for exercise testing and exercise prescription in healthy populations and individuals with conditions or special considerations. Lippincott Connect is available for this title. If you wish to purchase a package that includes Lippincott Connect see other purchase options. Now fully up to date from cover to cover, this flagship title is an essential resource for all exercise professionals, as well as other health care professionals who may counsel patients on exercise, including physicians, nurses, physician assistants, physical and occupational therapists, personal trainers, team physicians, and more. Updated content reflects current ACSM guidance on best practices for exercise testing and prescription, based on changes in the field and advances in research. Expanded coverage on the application of exercise testing and prescription in applied settings, as well as updated coverage on behavioral theories and resistance training . Reader-friendly features include abbreviations and common acronyms listed up front; boxes, tables, and figures that highlight key concepts in quick-reference, easy-to-digest formats; case studies that reflect real-world experience; FITT tables that apply Frequency, Intensity, Time, and Type principles; and useful appendices on common medications, ECG interpretation tips, metabolic calculations, and more. Updated and expanded student and instructor resources reflect all changes in the 12th edition, making this title a must-have resource for students, independent learners, and educators, as well as fitness professionals, allied health professionals, and others who care for active adults. , > , Auflage: 12. Auflage, Erscheinungsjahr: 20250331, Titel der Reihe: American College of Sports Medicine##, Autoren: Acsm~Cemal, Ozemek, Redaktion: Acsm, Auflage: 25012, Auflage/Ausgabe: 12. Auflage, Seitenzahl/Blattzahl: 680, Themenüberschrift: MEDICAL / Physical Medicine & Rehabilitation, Keyword: exercise science;exercises physical;physical medicine & rehabilitation;physical therapy exercise;physical therapy exercises;physical therapy shoulder;clinical therapy;physical medicine;exercise is medicine;corrective exercise;exercise therapy;physical therapy books;physical therapy manuals;exercise techniques;muscle testing techniques;Exercise testing and prescription;Fitness assessment textbook;Clinical exercise physiology;Exercise prescription for special populations;Evidence-based fitness standards, Fachschema: Biomechanik~Mechanik / Biomechanik~Kinesiologie~Arznei / Arzneimittellehre~Pharmakologie~Physikalische Therapie~Physiotherapie~Medizin / Sportmedizin~Sportmedizin~Nachsorge (medizinisch)~Rehabilitation, Fachkategorie: Physiotherapie~Rehabilitation, Warengruppe: TB/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 203, Breite: 127, Höhe: 31, Gewicht: 658, Produktform: Kartoniert,48,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Richtlinien, um die Barrierefreiheit von Webinhalten gemäß WCAG (Web Content Accessibility Guidelines) sicherzustellen?
Die wichtigsten Richtlinien zur Sicherstellung der Barrierefreiheit von Webinhalten gemäß WCAG sind die Verwendung von alternativem Text für Bilder, die Bereitstellung von Untertiteln für Videos und die Gewährleistung einer klaren und einfachen Navigation auf der Website. Es ist auch wichtig, Kontraste zu verwenden, um Text leicht lesbar zu machen und die Verwendung von Tastatursteuerung zu ermöglichen. Letztendlich sollte die Website regelmäßig auf Barrierefreiheit überprüft und optimiert werden. **
-
"Welche Standards muss man beachten, um eine barrierefreie Webseite gemäß den WCAG (Web Content Accessibility Guidelines) zu erstellen?"
Man muss die Richtlinien der WCAG befolgen, um sicherzustellen, dass die Webseite für Menschen mit Behinderungen zugänglich ist. Dazu gehören unter anderem die Verwendung von alternativem Text für Bilder, eine klare und verständliche Struktur sowie die Möglichkeit zur Navigation ohne Maus. Außerdem müssen Farben und Kontraste so gewählt werden, dass sie für alle Nutzer gut erkennbar sind. **
-
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
-
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.